WordPress onderhoud: wat hoort erbij en wat kost het?
WordPress onderhoud betekent dat u WordPress, de plug-ins en het thema bijwerkt en de PHP-versie actueel houdt. U maakt back-ups en test of u die kunt terugzetten. Verder bewaakt u de beveiliging, de bereikbaarheid en de snelheid, test u formulieren en ruimt u ongebruikte plug-ins op.
Gids · WebsitesGepubliceerd op 30 oktober 2026 · 11 min leestijd · door Joep de Kok, oprichter en webdeveloper van Geekie Creative & IT
Hoe belangrijk dat onderhoud is, bleek op 21 oktober 2026. Na twee kritieke lekken in PHP, de software op de server waarop WordPress draait, gingen in heel Nederland websites uit voorzorg een middag offline. Een WordPress-update hielp daar niet: de oplossing moest van de server komen. Hieronder leest u wat er gebeurde, wat er bij onderhoud hoort en wat het kost.
Wat is WordPress onderhoud precies?
WordPress onderhoud is het werk dat een WordPress-website na de oplevering veilig en werkend houdt. Een WordPress-site bestaat uit de WordPress-software zelf (de “core”), een thema voor het uiterlijk en plug-ins voor extra functies, zoals een contactformulier. Alles draait op PHP, de programmeertaal van de server, en elke laag krijgt updates.
Daarom klopt “eenmaal betalen en klaar” niet. Ook na de bouw lopen hosting, domeinnaam en onderhoud door. Wat dat samen kost, leest u in ons artikel over wat een website laten maken kost. Met website onderhoud bedoelen wij hier de techniek. Teksten en foto's aanpassen heet vaak website beheer, en dat zit niet in elk pakket.
Wat leert het PHP-lek van 21 oktober 2026?
Het PHP-lek van oktober 2026 laat zien dat onderhoud verder gaat dan WordPress zelf. Het PHP-project dichtte op 21 oktober twee kritieke kwetsbaarheden: fouten in software waarmee een aanvaller binnen kan komen. Ze hebben de officiële nummers CVE-2026-109618 en CVE-2026-109619, allebei met een ernstscore van 9,2 op 10 (CVSS). Volgens het PHP-project kunnen aanvallers via deze lekken zonder inlog code uitvoeren op een server die niet is bijgewerkt (php.net).
Volgens het NCSC was in elk geval elke PHP-versie vanaf versie 5 kwetsbaar. Het adviseerde om per PHP-systeem dat vanaf internet bereikbaar is af te wegen of het tot de update offline moest (Rijksoverheid). Veel organisaties deden dat. Ook minstens twee Nederlandse hostingbedrijven zetten websites van klanten tijdelijk uit, in afwachting van de nieuwe PHP-versies (Reformatorisch Dagblad).
Oktober 2026 in zes momenten: het PHP-lek en een WordPress-update
20 oktober
Het PHP-project kondigt een kritieke beveiligingsupdate aan voor de volgende dag (php.net).
21 oktober, vanaf het middaguur
Websites van onder meer DigiD, MijnOverheid, de Tweede Kamer, ziekenhuizen en media gaan uit voorzorg offline (NOS). Ook hostingbedrijven halen sites van klanten offline (Reformatorisch Dagblad).
21 oktober, 13.59 uur
Het NCSC adviseert per systeem met PHP een risicoafweging, met offline halen als mogelijke maatregel (Rijksoverheid).
21 oktober, 15.43 uur
PHP 8.2.35, 8.3.36, 8.4.27 en 8.5.12 verschijnen. Rond 17.00 uur komen de eerste sites terug (NOS).
23 oktober
Het NCSC onderzoekt de eerste signalen van succesvol misbruik en adviseert direct bij te werken (Dutch IT Channel).
28 oktober
Los daarvan verschijnt WordPress 7.1.4, een beveiligingsrelease voor WordPress zelf (WordPress.org).
Wat betekent dit voor uw WordPress-site?
- Een WordPress-update hielp niet. De oplossing kwam van wie de server beheert, bij de meeste kleine bedrijven de hostingpartij. Volgens het PHP-project is PHP bijwerken de enige veilige keuze.
- Nieuwe versies kwamen alleen voor PHP 8.2 tot en met 8.5. Voor PHP 8.1 en ouder bracht het PHP-project geen update uit, terwijl ook die versies volgens het NCSC kwetsbaar waren. Draait uw site daarop, vraag uw hostingpartij dan om een overstap naar PHP 8.3 of hoger.
- Weet wie wat doet. Wie vooraf weet wie de server bijwerkt, hoeft op zo'n dag niet te zoeken. Spreek ook af wie bij een ernstig lek beslist of uw site tijdelijk offline gaat. Het NCSC adviseerde die afweging per systeem.
Wat u nu doet: kijk in Tools > Sitediagnose (in oudere versies: Gereedschap), onder Informatie en dan Server, welke PHP-versie uw site gebruikt. Op PHP 8.2 moet dat minimaal 8.2.35 zijn, op 8.3 minimaal 8.3.36, op 8.4 minimaal 8.4.27 en op 8.5 minimaal 8.5.12. Is het lager, vraag uw hostingpartij dan om de update en noem de twee CVE-nummers. Op PHP 8.1 of ouder bestaat die update niet: vraag dan om een overstap naar PHP 8.3 of hoger.
Op 23 oktober raadde het PHP-project bovendien aan om de instelling session.upload_progress.enabled uit te zetten tot de volgende gewone update (php.net). Ook dat is werk voor wie de server beheert.
De checklist: wat hoort bij WordPress onderhoud?
Dit zijn de zeven taken voor het onderhoud van uw website. De frequenties zijn ons advies voor een kleine bedrijfssite, behalve waar een bron staat.
| Taak | Hoe vaak | Zelf doen? |
|---|---|---|
| Updates van core, plug-ins en thema | Elke week kijken, beveiligingsupdates direct | Ja, met een back-up vooraf |
| PHP-versie | Twee keer per jaar controleren, en direct bij een beveiligingswaarschuwing | Overstappen naar een nieuwere versie vaak wel, via het hostingpaneel. Beveiligingsupdates binnen een versie installeert meestal de hostingpartij. |
| Back-ups en de terugzettest | Back-up wekelijks, bij een drukke site dagelijks (WordPress.org); terugzetten twee keer per jaar | Back-ups ja, de terugzettest vaak uitbesteed |
| Beveiliging | Eenmalig instellen, elk kwartaal nalopen | Ja, behalve herstel na een hack |
| Uptime en snelheid | Uptimemonitor eenmalig instellen, snelheid elke maand | Ja |
| Formulieren en mail testen | Elke maand en na elke update | Ja |
| Overbodige plug-ins opruimen | Elk kwartaal | Ja |
1. Updates van WordPress, plug-ins en thema
Een kwetsbaarheid is een fout in software waarmee een aanvaller binnen kan komen. Het beveiligingsbedrijf Patchstack telde er in 2025 ruim 11.000 nieuwe in WordPress-software, volgens het rapport State of WordPress Security in 2026. Daarvan zat 91% in plug-ins en 9% in thema's, tegen een handvol lichte meldingen in WordPress zelf.
Waar zaten de nieuwe kwetsbaarheden in WordPress-software in 2025?
- Plug-ins: 91 procent
- Thema's: 9 procent
Kleine updates en beveiligingsupdates van WordPress zelf gaan sinds versie 3.7 automatisch, schrijft WordPress.org in Updating WordPress. Hoe vaak die beveiligingsupdates komen, liet oktober 2026 zien: op 6 en 28 oktober verschenen 7.1.3 en 7.1.4. Grote versies installeert u zelf via Dashboard > Updates, tenzij automatische updates voor alle versies aanstaan. Welke instelling uw site heeft, ziet u bovenaan dat scherm.
Automatische updates voor plug-ins zet u sinds WordPress 5.5 per plug-in aan, en voor thema's onder Weergave > Thema's (Plugin and themes auto-updates). Zelf doen kan, met een back-up vooraf en een controle achteraf. Heeft u een webshop of veel premium plug-ins, dan is de kans op een botsing groter en loont uitbesteden.
2. De PHP-versie op de server
Ook PHP veroudert. Dit zijn de data van het PHP-project zelf, uit Supported Versions en de lijst met afgeschreven versies op php.net. De laatste kolom toont de versie met de oplossing voor het lek van 21 oktober 2026.
| PHP-versie | Beveiligingsupdates tot | Minimale versie na 21 oktober |
|---|---|---|
| 8.1 en ouder | Gestopt, voor 8.1 op 31 december 2025 | Geen: stap over naar 8.3 of hoger |
| 8.2 | 31 december 2026 | 8.2.35 |
| 8.3 | 31 december 2027 | 8.3.36 |
| 8.4 | 31 december 2028 | 8.4.27 |
| 8.5 | 31 december 2029 | 8.5.12 |
WordPress.org adviseert PHP 8.3 of hoger op de pagina Requirements. Draait uw site op PHP 8.2, plan de overstap dan vóór 31 december 2026.
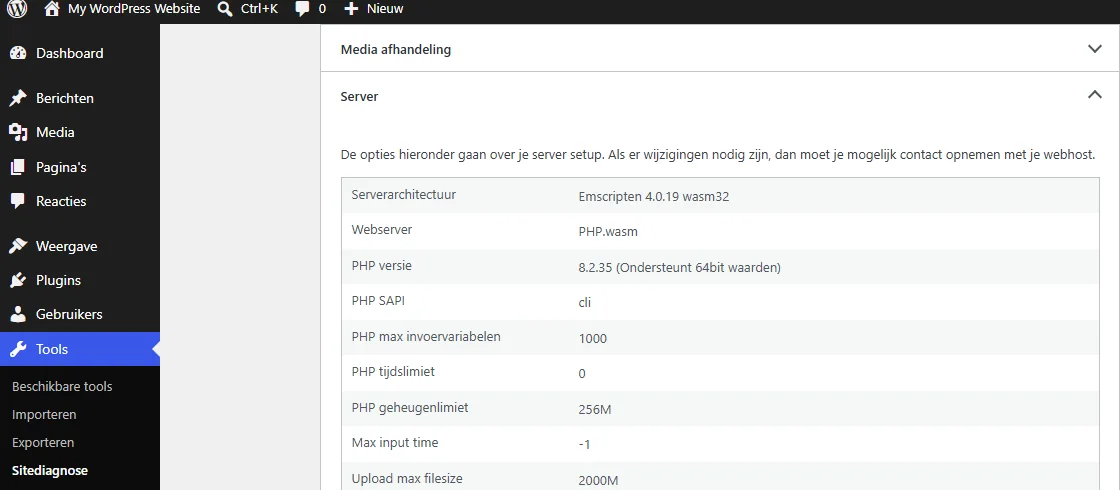 (opent de schermafbeelding op ware grootte)
U ziet de versie onder Tools > Sitediagnose, op het tabblad Informatie bij Server (Site Health screen). In oudere Nederlandse versies van WordPress heet het menu Gereedschap. Maak eerst een back-up en stap dan over, meestal met een keuze in het hostingpaneel. Test de site daarna, want een oud thema of een verouderde plug-in kan op een nieuwe PHP-versie fouten geven.
3. Back-ups, en het terugzetten testen
Een WordPress-back-up bestaat uit de bestanden én de database, en u heeft beide nodig om een site terug te zetten. Dat schrijft WordPress.org in WordPress Backups. Die pagina adviseert een wekelijkse back-up voor kleine sites, een dagelijkse voor drukke sites en altijd een back-up voor een update, met meerdere kopieën op verschillende plekken.
Toch gaat het hier vaak mis, want een back-up hebben is niet hetzelfde als hem kunnen terugzetten. Typische oorzaken:
- Alleen de bestanden zijn bewaard, de database niet.
- De back-up staat op dezelfde server als de site, dus bij een storing bent u beide kwijt.
- Alle back-ups zijn van na de besmetting. WordPress.org adviseert daarom ook oudere back-ups te bewaren.
- Niemand weet hoe terugzetten werkt, terwijl WordPress.org aanraadt dat zelf te leren.
Zet daarom twee keer per jaar een back-up terug op een testomgeving: een kopie van de site die bezoekers niet zien. Controleer of de homepage laadt, of u kunt inloggen en of het formulier werkt. Back-ups maken kunt u prima zelf, maar de terugzettest is technischer en vaak het eerste wat u uitbesteedt.
4. Beveiliging
Hardening WordPress van WordPress.org noemt vier basismaatregelen. Gebruik sterke, unieke wachtwoorden en log in met twee stappen. Installeer plug-ins en thema's alleen uit betrouwbare bronnen, en verwijder plug-ins die u niet gebruikt. Loop daarnaast elk kwartaal de gebruikers na en verwijder accounts van oud-medewerkers of van een vorige webbouwer.
Bijwerken is niet altijd genoeg. Volgens Patchstack had de ontwikkelaar in 2025 bij 46% van de kwetsbaarheden nog geen oplossing toen ze openbaar werden. Dan helpt een update niet, en verwijdert of vervangt u de plug-in. Zulke meldingen volgen en herstellen na een hack kunt u goed uitbesteden.
5. Monitoring van uptime en snelheid
Uptime is de tijd dat uw site bereikbaar is. Een uptimemonitor, ook in gratis versies, vraagt uw site regelmatig op en mailt u als die niet reageert. Zo hoort u een storing van de monitor, en niet van een klant. Snelheid meet u elke maand, bijvoorbeeld met onze gratis website-check. Daar staat ook wat de uitslag betekent en wat u aan een trage site doet.
6. Formulieren en mail testen
Een formulier kan er goed uitzien terwijl de berichten nergens aankomen, bijvoorbeeld na een update van een plug-in of doordat de mail in de spam belandt. Vul daarom elke maand en na elke update zelf het formulier in en kijk of het bericht aankomt. Komt mail van uw domein vaak in de spam, lees dan hoe u SPF, DKIM en DMARC instelt.
7. Overbodige plug-ins opruimen
WordPress.org adviseert in Hardening WordPress om plug-ins die u niet gebruikt te verwijderen. Uitschakelen is niet genoeg, want dan staan de bestanden nog op de server. Vraag elk kwartaal per plug-in of u hem nog gebruikt en of hij nog wordt bijgewerkt. Dat laatste ziet u in de plug-inbibliotheek van WordPress.org aan de datum van de laatste update.
Hoe onderhoudt u uw WordPress-website zelf?
Een kleine website onderhouden gaat het best met vaste momenten uit de checklist:
1. Elke week
Maak een back-up met een kopie buiten de server. Werk daarna via Dashboard > Updates onderdeel voor onderdeel bij en loop de belangrijkste pagina's na, bij een webshop ook de kassa.
2. Elke maand
Test het contactformulier (ook na elke update), meet de snelheid en los de kritieke punten in Tools > Sitediagnose op.
3. Elk kwartaal
Loop de gebruikersaccounts na en verwijder plug-ins en thema's die u niet gebruikt.
4. Twee keer per jaar
Zet een back-up terug op een testomgeving en controleer de PHP-versie. Komt er een beveiligingswaarschuwing voor PHP, controleer de versie dan meteen.
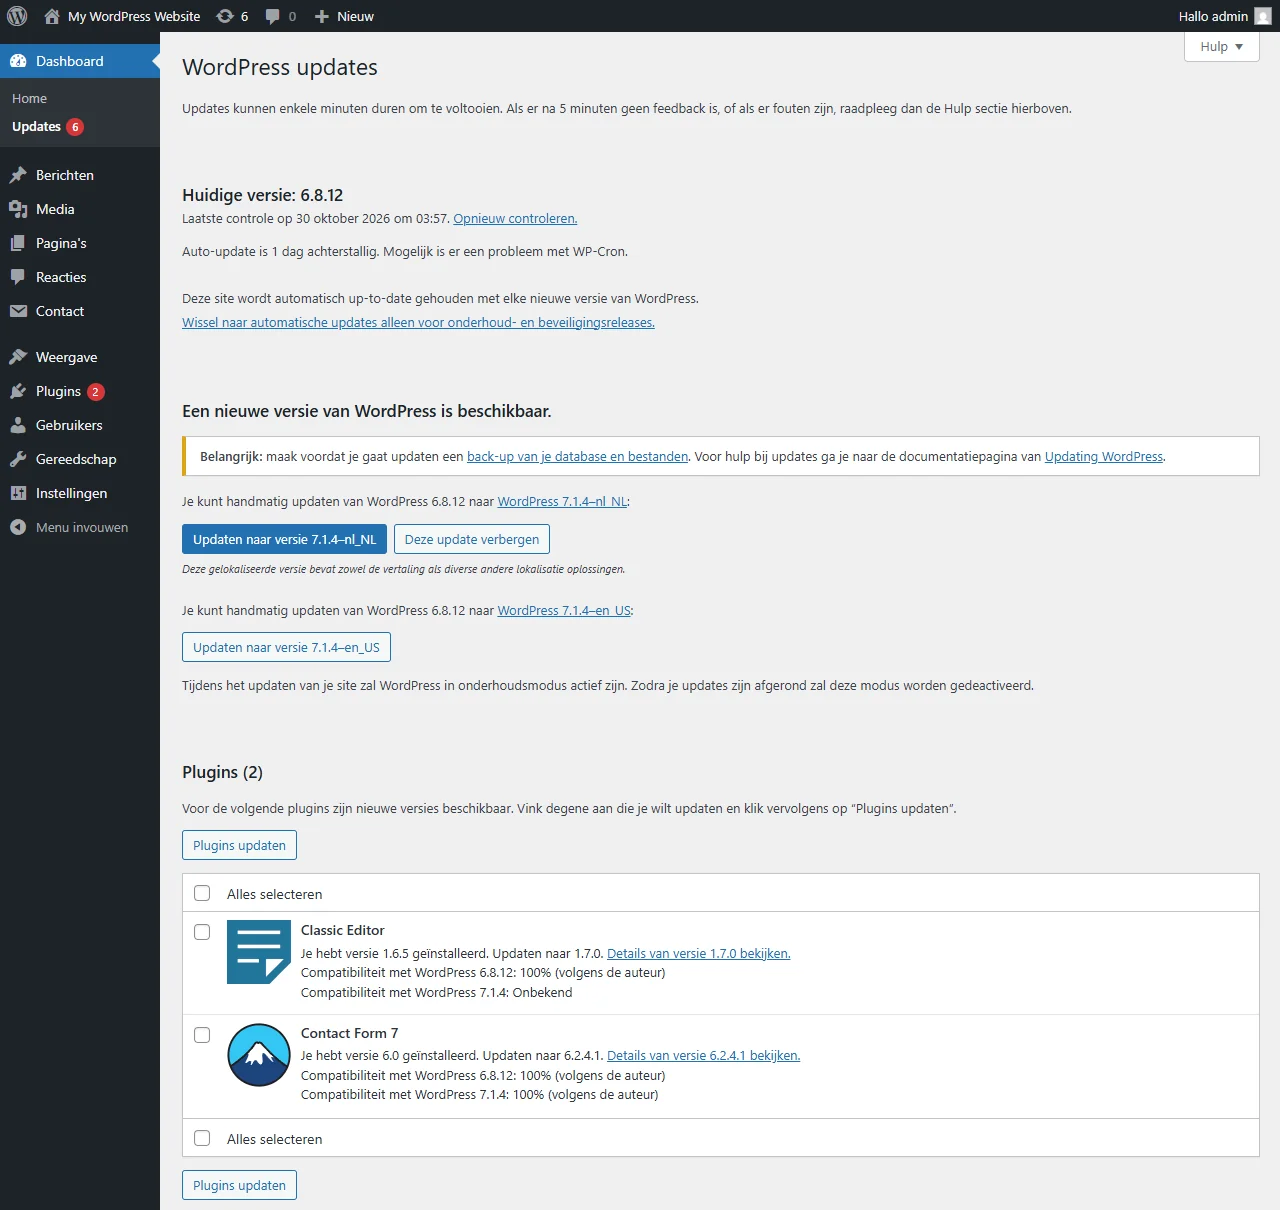 (opent de schermafbeelding op ware grootte)
Gaat er na een update iets mis, zet dan de back-up terug. Dat adviseert ook WordPress.org.
Wat kost WordPress onderhoud?
Bij vier aanbieders die hun prijs excl. btw noemen, kost een instappakket voor WordPress onderhoud €19,99 tot €69 per maand excl. btw. Eén van hen rekende in het eerste jaar een actieprijs van €7,48 excl. btw. Drie aanbieders vermeldden de btw niet; zij noemden vanaf-prijzen van €12,50, €15 en €22,50 per maand. Deze prijzen stonden op 30 oktober 2026 op de websites van de aanbieders.
Laagste maandprijs voor WordPress onderhoud bij zeven aanbieders
- Aanbieder A€12,50 per maand, btw niet vermeld, bij jaarfacturering
- Aanbieder B€15 per maand, btw niet vermeld
- Aanbieder C€19,99 per maand, excl. btw, eerste jaar actieprijs €7,48 excl. btw
- Aanbieder D€22,50 per maand, btw niet vermeld
- Aanbieder E€42 per maand, excl. btw, bij betaling per halfjaar
- Aanbieder F€47,50 per maand, excl. btw
- Aanbieder G€69 per maand, excl. btw
De factuurperiode (maand, halfjaar of jaar) kan de maandprijs flink veranderen. Op jaarbasis is een instappakket zo ongeveer €150 (btw niet vermeld) tot €828 excl. btw, nog zonder extra werk zoals aanpassingen of herstel na een hack. Ook licenties van premium plug-ins en thema's komen erbovenop. Updates krijgt u daar vaak alleen met een geldige licentie, die u meestal per jaar verlengt.
Het prijsverschil zit deels in de inhoud, deels in acties en de factuurperiode. Wat de inhoud betreft:
- Sommige pakketten maken één back-up per week, andere elke dag.
- In een deel van de goedkoopste pakketten zit geen uptimemonitor, bij andere wordt de site doorlopend gecontroleerd.
- Een vaste reactietijd per pakket noemden de meeste aanbieders niet.
- Herstel na een hack zit soms in de prijs en soms niet, ook bij duurdere pakketten. Dan betaalt u een vast bedrag of een uurtarief.
Goedkoop is dus niet per se slecht, en duur is niet per se compleet. Let ook op actieprijzen en op korting als u per jaar vooruitbetaalt.
Waar let u op bij een WordPress onderhoudscontract?
Een WordPress onderhoudscontract vergelijkt u pas goed als u weet wat er níet in zit. Vraag dit na voordat u tekent:
| Vraag | Waarom |
|---|---|
| Welke updates zitten erin, en hoe vaak? | Alleen kleine updates, of ook grote versies en het thema? |
| Wie houdt de PHP-versie bij, en hoe snel na een beveiligingswaarschuwing? | Bij het PHP-lek van oktober 2026 kwam de oplossing van de server, niet uit WordPress. |
| Waar staan de back-ups en hoe lang blijven ze bewaard? | Een back-up op dezelfde server helpt niet als die uitvalt. |
| Is terugzetten inbegrepen, en wordt het getest? | Een back-up die niemand terugzet, helpt u niet. |
| Wat is de reactietijd, in uren of werkdagen? | “Best effort”, ofwel “wij doen ons best”, is geen belofte. |
| Wie herstelt de site na een hack, en wat kost dat? | Dat zit niet in elk pakket, ook niet in elk duur pakket. |
| Wat is het uurtarief voor extra werk, en per hoeveel minuten rekent de aanbieder? | Dan weet u vooraf wat een kleine aanpassing kost. |
| Houdt u beheerderstoegang en krijgt u de back-ups mee als u stopt? | U wilt niet vastzitten aan één partij. |
Veelgestelde vragen over WordPress onderhoud
Moet u uw WordPress-site bijwerken na het PHP-lek van oktober 2026?+
Voor het PHP-lek helpt een WordPress-update niet: het lek zat in PHP, de software op de server. Controleer in Tools > Sitediagnose (in oudere versies: Gereedschap > Sitediagnose) welke PHP-versie uw site gebruikt. Op 8.2 moet dat minimaal 8.2.35 zijn, op 8.3 minimaal 8.3.36, op 8.4 minimaal 8.4.27 en op 8.5 minimaal 8.5.12. Is het lager, vraag uw hostingpartij dan om de update en noem CVE-2026-109618 en CVE-2026-109619. Op PHP 8.1 of ouder bestaat die update niet: vraag dan om een overstap naar PHP 8.3 of hoger. Werk WordPress daarnaast gewoon bij: versie 7.1.4 van 28 oktober 2026 is een aparte beveiligingsrelease.
Wat zijn de meest voorkomende problemen met WordPress?+
Veel problemen met WordPress komen door achterstallig onderhoud: verouderde plug-ins met een bekende kwetsbaarheid, een update die botst met het thema of een PHP-versie zonder beveiligingsupdates. Ook formulieren waarvan de mail niet aankomt en een trage site door te veel plug-ins komen vaak voor.
Kunt u automatische updates voor plug-ins gewoon aanzetten?+
Ja. Sinds WordPress 5.5 zet u ze per plug-in aan in het menu Plugins, en per thema onder Weergave > Thema's. Zorg wel eerst dat u kunt terugzetten. Bij een webshop of premium plug-ins is met de hand bijwerken na een back-up veiliger, omdat u dan direct controleert of alles werkt.
Wat doet u als uw WordPress-website gehackt is?+
Noteer wat u ziet en sinds wanneer, en neem contact op met uw hostingpartij. Wijzig alle wachtwoorden: van WordPress, het hostingpaneel, de database en FTP, de verbinding waarmee bestanden op de server worden gezet. Zet daarna een back-up van vóór de besmetting terug of laat de site opschonen, werk alles bij en wijzig de wachtwoorden nog een keer. Zijn er mogelijk persoonsgegevens gelekt, ga dan na of u een datalek moet melden bij de Autoriteit Persoonsgegevens.
De stappen na een hack volgen FAQ My site was hacked van WordPress.org.
Zelf doen of uitbesteden?
WordPress onderhoud is geen eenmalige klus, maar een vaste routine. Zelf doen past bij een kleine site met weinig plug-ins, als u de vaste momenten echt inplant. Uitbesteden past beter als uw site omzet of aanvragen oplevert, als u veel premium plug-ins gebruikt of als u er niet aan toekomt. Zoekt u alleen hulp bij WordPress voor de lastige delen, besteed dan de terugzettest, een PHP-overstap en herstel na een hack uit.
Staat het onderhoud op orde en wilt u aan uw vindbaarheid werken? Lees dan hoe u ook in AI-zoekmachines gevonden wordt.
Liever een website waar hosting al bij zit?
Bij Geekie Creative & IT bouwen wij WordPress-websites en houden wij ze online. Ons Start-pakket kost €30 per maand excl. btw: een WordPress-website tot 4 pagina's, met hosting, een SSL-certificaat voor de beveiligde verbinding (https) en SEO-basis inbegrepen. De minimale looptijd is tijdelijk 6 maanden. Daarna is het pakket maandelijks opzegbaar, en zegt u op, dan is de website van u.
Inhoudelijk onderhoud en technische ondersteuning zitten er niet standaard in. Die bestelt u bij, tegen een prijs die u vooraf weet. Wat er in elk pakket zit, ziet u op website laten maken.
Bronnen
Alle bronnen zijn geraadpleegd op 30 oktober 2026. De schermafbeeldingen zijn gemaakt in WordPress Playground, een openbare demo-omgeving van WordPress.org. De prijzen komen van de websites van zeven aanbieders van WordPress onderhoud, bekeken op dezelfde dag.
- php.net: Security advisory, Critical remote code execution vulnerabilities (21 oktober 2026)
- php.net: Upcoming Critical PHP Security Release (20 oktober 2026)
- php.net: Informational advisory, Session upload progress (23 oktober 2026)
- php.net: Supported Versions
- php.net: Unsupported Branches
- Rijksoverheid: NCSC, Ernstige kwetsbaarheden in PHP (21 oktober 2026)
- Dutch IT Channel: NCSC onderzoekt eerste signalen van misbruik (23 oktober 2026)
- NOS: liveblog over de PHP-update en websites op zwart (21 oktober 2026)
- Reformatorisch Dagblad: Hostingbedrijven halen websites offline (21 oktober 2026)
- WordPress.org: WordPress 7.1.4 (28 oktober 2026)
- WordPress.org: WordPress 7.1.3 Maintenance and Security Release (6 oktober 2026)
- WordPress.org: Requirements
- WordPress.org: Updating WordPress
- WordPress.org: Plugin and themes auto-updates
- WordPress.org: WordPress Backups
- WordPress.org: Hardening WordPress
- WordPress.org: Site Health screen
- WordPress.org: FAQ My site was hacked
- Patchstack: State of WordPress Security in 2026
Verder lezen
Twijfelt u of uw WordPress-site bij is?
Stuur ons het adres van uw site of bel direct. Wij vertellen u eerlijk wat er nodig is, wat het kost en wat u zelf kunt doen. Prijzen liggen vooraf vast, en u krijgt geen verkooppraatje.